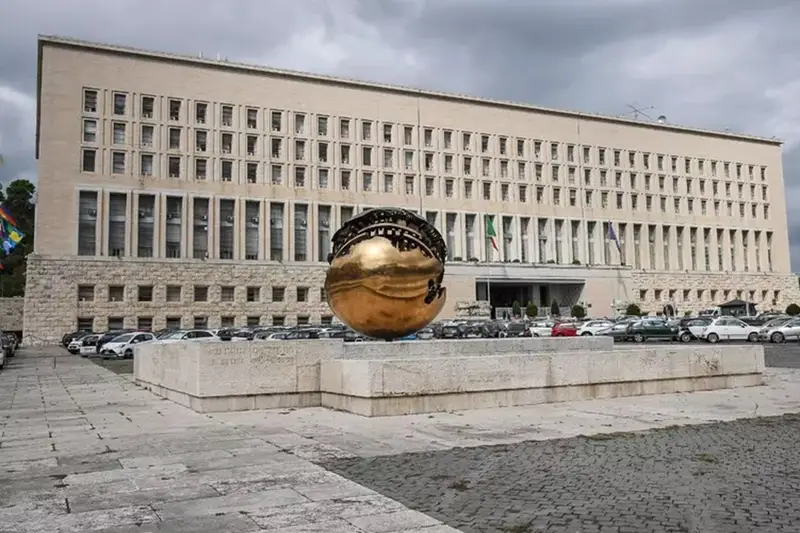
Roma – La Farnesina, sede del Ministero degli Affari Esteri e della Cooperazione Internazionale italiana, è stata vittima di un attacco Distributed Denial of Service (DDoS) nella mattinata di oggi. L'operazione, condotta dal gruppo di hacker filorussi NoName057(16), già noto per precedenti azioni contro obiettivi italiani, ha mirato a sovraccaricare il sito web del Ministero, rendendolo temporaneamente inaccessibile.
Come Funziona un Attacco DDoS
La tecnica DDoS sfrutta una rete di computer compromessi (un botnet) per inviare un volume massiccio di richieste al server bersaglio. Questo inondamento di traffico rende il sito incapace di gestire le normali richieste degli utenti, causando la sua interruzione del servizio. L'attacco è stato rilevato e contrastato dai sistemi di protezione della Farnesina, che hanno resistito all'offensiva.
La Polizia Postale, il Centro Nazionale Anticrimine Informatico (NACIS) e l’Agenzia per la Cybersicurezza Nazionale (ACS) sono intervenuti tempestivamente per gestire l'attacco. L'ACS ha avviato contatti con il Ministero degli Affari Esteri per monitorare l'evoluzione della situazione, analizzare le attività di verifica e coordinare gli interventi.
Le indagini sono in corso per identificare i responsabili dell’attacco e accertare le motivazioni alla base di questa azione. La Farnesina ha ribadito il proprio impegno nella protezione delle infrastrutture critiche contro minacce informatiche, sottolineando l'importanza della collaborazione tra istituzioni e agenzie specializzate nel settore della sicurezza informatica.